01
Hvers vegna tölvupóstur og almenn skýjageymsla duga ekki
Þegar skjal er sent í tölvupósti er það í raun úr stjórn þinni. Það er hægt að senda áfram, hlaða niður og geyma endalaust á persónulegu tæki — án leiðar til að afturkalla aðgang. Almennar möppur í skýjageymslu eru betri. Flestar voru samt ekki hannaðar með aðgangsstýringu eða Atburðaskrá á stjórnarháttastigi í huga.
Málið er ekki að tölvupóstur eða deilt drif séu alltaf óörugg. Það er að fundargögn stjórnar þurfa sérstakar stýringar: hver sá hvaða útgáfu, hvort aðgangur breyttist eftir umferð, hvaða skjöl studdu ákvörðun og hversu lengi viðkvæm gögn eru aðgengileg.
- Viðhengi í tölvupósti er hægt að senda áfram utan ætlaðs hóps
- Deildar möppur erfa oft víðar heimildir frá ótengdum teymisrýmum
- Niðurhlaðnar skrár geta verið áfram á persónulegum tækjum endalaust
- Útgáfusaga kortleggst sjaldan hreint við fundarskrá stjórnar
- Aðgangsannálar tengjast sjaldan dagskrárliðum, samþykki eða ákvörðunum
02
Hvað raunveruleg örugg deiling krefst
Nokkrir tilteknir getuþættir aðgreina raunverulegt skjalaöryggi frá því sem aðeins lítur út eins og öryggi.
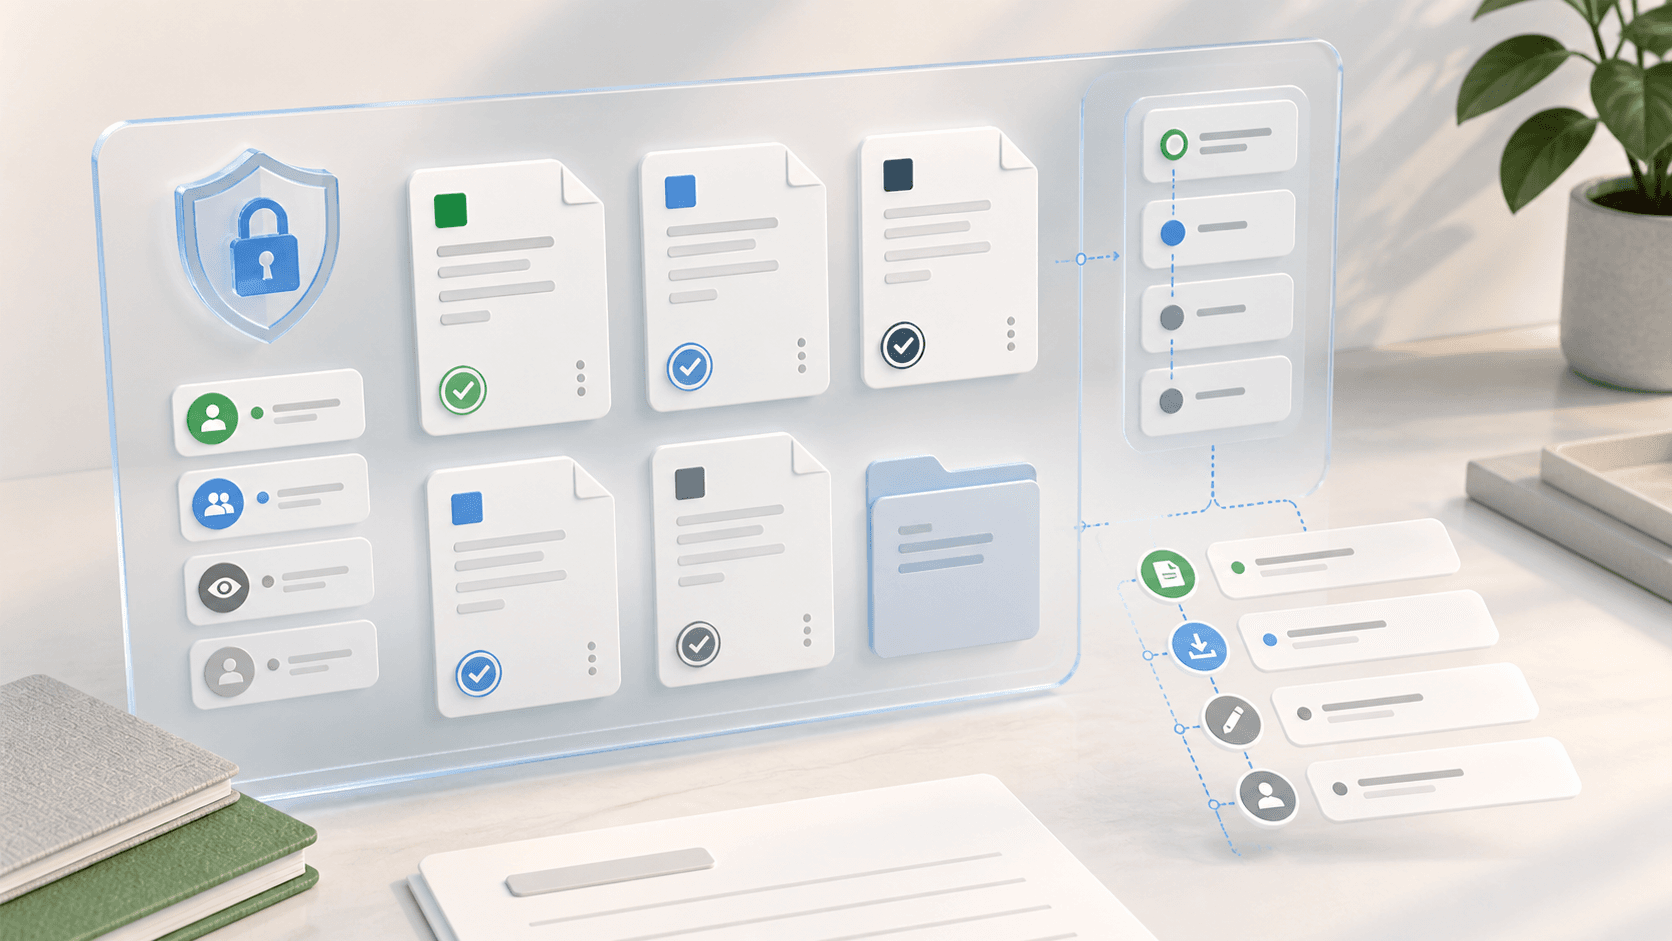
Örugg deiling á að ná yfir allan líftíma skjals: upphleðslu, yfirferð, umferð, aðgangsbreytingu, notkun á fundi, varðveislu og yfirferð Atburðaskrár. Ef verkfæri verndar aðeins niðurhalsaugnablikið skilur það eftir mikilvægar spurningar um stjórnarhætti ósvöruðum.
- Aðgangsstýring eftir hlutverki bundin við raunverulega þörf hvers stjórnarmanns
- Dulkóðun í hvíld og í flutningi fyrir öll geymd gögn
- Atburðaskrá um hverjir skoðuðu, hóluðu niður eða prentuðu hvert skjal
- Geta til að afturkalla aðgang að skjali eftir að það hefur verið deilt
- Varðveislustefnur svo gögn séu ekki geymd endalaust fyrir slysni
- Skýr tengsl milli skjala, dagskrárliða, ákvarðana og fundargerða
Þar sem BoardKite hjálpar
BoardKite nær yfir þennan lista beint: aðgangur eftir hlutverki niður í dagskrárlið, dulkóðun í hvíld með lykli fyrir hvert fyrirtæki auk TLS í flutningi, Atburðaskrá um hverjir skoðuðu, hóluðu niður eða fengu aðgangsbreytingu, afturköllun þegar þörf krefur, og hvert skjal tengt aftur við dagskrárlið, ákvörðun og fundargerð.
03
Aðgangsstýringar eiga að passa við hlutverk stjórnar
Öryggi fundargagna snýst um meira en einkatengil. Stjórnarmenn, nefndarmenn, stjórnendur, áheyrnarfulltrúar, aðstoðarmenn og gestir geta þurft mismunandi aðgang eftir fundi og dagskrárlið.
Sterk stjórnargátt leyfir stjórnendum að veita aðgang eftir hlutverki og samhengi — ekki bara möppuaðild. Það skiptir máli þegar nefnd sér eitt skjal, áheyrnarfulltrúi fjárfesta sér annað og stjórnarmaður með hagsmunaárekstur á að vera vanhæfur frá tiltekinni umræðu.
- Fullir stjórnarmenn geta fengið aðgang að venjulegum fundargögnum
- Nefndarmenn geta fengið aðgang að nefndarpökkum
- Áheyrnarfulltrúar geta fengið valin gögn án fulls atkvæðisréttar
- Aðstoðarmenn geta undirbúið gögn án þess að sjá hverja viðkvæma skrá
- Vanhæfi eða hagsmunaárekstrar geta takmarkað aðgang að tilteknum dagskrárliðum
Þar sem BoardKite hjálpar
Hlutverkamódel BoardKite er byggt fyrir þetta. Nákvæm fyrirtækja- og fundarhlutverk leyfa stjórnendum að veita stjórnarmönnum, nefndum, áheyrnarfulltrúum og aðstoðarmönnum mismunandi aðgang. Vanhæfi eða hagsmunaárekstur getur verið afmarkað við einn dagskrárlið án þess að endurskipuleggja allar heimildir stjórnarinnar.
04
Atburðaskrá skiptir máli eftir að eitthvað breytist
Atburðaskrá er auðvelt að vanmeta þar til spurning birtist mánuðum síðar: hver sá bótaminnisblaðið, hvenær voru fundargögn endurskoðuð eða hvaða útgáfa studdi samþykkta ákvörðun? Örugg deiling á að gera þessi svör aðgengileg án þess að endurgera atburði úr innhólfum.
Gagnlegustu skráningarnar tengja virkni við formlega skrá stjórnarhátta. Það er gagnlegt að sjá að skjal hafi verið sótt; það er miklu gagnlegra í samræmisyfirferð að sjá niðurhal sem tengist ákveðnum fundi, dagskrárlið, skjalaútgáfu og hlutverki notanda.
- Skjal hlaðið upp, skipt út, skoðað, hlaðið niður eða fjarlægt
- Heimild veitt, breytt eða afturkölluð
- Fundargögn dreift og endurskoðuð
- Fundargerð eða ákvarðanir samþykktar með stuðningsgögnum
- Varðveisla, eyðing eða lögfræðilegt hald skráð til yfirferðar
Þar sem BoardKite hjálpar
Þetta er það sem Atburðaskrá BoardKite er fyrir. Öryggisnæmar aðgerðir eru skráðar með fundi, dagskrárlið og hlutverki notanda. Spurning eins og hver sá bótaminnisblaðið fær þá beint svar — ekki endurbyggingarverkefni.
05
Gervigreind og uppritun bæta við nýjum öryggispurningum
Nútíma stjórnarverkfæri nota í auknum mæli gervigreind til að semja dagskrár, taka saman uppritanir og svara spurningum um fyrri ákvarðanir. Það getur sparað tíma. Það vekur líka nýja spurningu: hvaða veitandi vinnur trúnaðargögn stjórnar — og undir hvaða stýringum?
Teymi sem meta örugga skjaladeilingu eiga að spyrja hvort gervigreind sé valkvæð, hvaða veitendur eru studdir, hvort veitandi undir stjórn viðskiptavinar sé hægt að nota og hvort uppritanir eða úttök með gervigreind séu varðveitt með sömu öryggisstöðu og önnur stjórnargögn.
- Er hægt að slökkva á eiginleikum með gervigreind eða takmarka þá eftir stefnu fyrirtækis?
- Getur fyrirtækið valið gervigreindarveitanda eða komið með sinn eigin?
- Eru uppritanir dulkóðaðar og heimildarstýrðar eins og önnur stjórnargögn?
- Eru uppköst með gervigreind skýrt aðskilin frá samþykktum skrám?
- Sýnir Atburðaskrá hvenær gervigreind eða uppritun var notuð?
Þar sem BoardKite hjálpar
Svar BoardKite: gervigreindarveitandinn er sá sem fyrirtækið stillir sérstaklega — hýst sjálfgefið, þinn eigin lykill eða sjálfhýst líkan. Uppritun er valkvæð fyrir hvern fund með Recall.ai viðbót eða handvirkri upphleðslu. Hver uppritun er dulkóðuð í hvíld með lykli fyrirtækisins um leið og hún berst.
06
Meta stjórnargátt með tilliti til skjalaöryggis
Þegar þú berð saman verkfæri, spyrðu beint hvernig hver geta hér að ofan er útfærð — ekki bara hvort seljandinn segi sig „öruggan“. Gátt sem styður gagnastaðsetningu í ESB, nákvæmar heimildir og raunverulega Atburðaskrá gefur skýrara svar en markaðsmál eitt sér.
Notaðu þín eigin fundargögn sem próf. Hladdu upp fjárhag, lögfræðilegu minnisblaði, nefndarskýrslu og dagskrá. Spyrðu síðan hvernig aðgangur, uppfærslur, niðurhal, fundargerð, samþykki og endanleg varðveisla myndu virka fyrir hvert skjal.
- Hvar eru gögn geymd og unnin?
- Hvernig eru dulkóðunarlyklar stjórnaðir?
- Er hægt að afturkalla aðgang eftir að fundargögn hafa verið dreift?
- Geta stjórnendur flutt út gögn úr Atburðaskrá fyrir einn fund eða eitt skjal?
- Geta varðveislustefnur verið mismunandi eftir tegund skjals eða fundarskrá?
- Hvernig eru undirvinnsluaðilar, gervigreindarveitendur og uppritunarveitendur birtir?
Þar sem BoardKite hjálpar
Svör BoardKite: hýsing á ESB-svæði er í boði fyrir kröfur um gagnastaðsetningu, dulkóðun notar lykil fyrir hvert fyrirtæki, hægt er að afturkalla aðgang hvenær sem er, og undirvinnsluaðilar — þar á meðal gervigreindar- og uppritunarveitendur — eru birtir á opinberri undirvinnsluaðilasíðu, ekki aðeins á beiðni.