01
Varför e-post och generisk molnlagring inte räcker
När ett dokument väl mejlats är det i praktiken utanför er kontroll — det kan vidarebefordras, laddas ner och lagras på obestämd tid på en personlig enhet utan möjlighet att återkalla åtkomst. Generiska molnmappar är bättre, men de flesta är inte byggda med styrningsnivåns åtkomstkontroll eller revisionskrav i åtanke.
Problemet är inte att e-post eller delade enheter är osäkra i varje sammanhang. Det är att styrelsematerial behöver styrningsspecifika kontroller: vem såg vilken version, om åtkomst ändrades efter cirkulation, vilka dokument som stödde ett beslut, och hur länge känsligt material förblir tillgängligt.
- E-postbilagor kan vidarebefordras utanför den avsedda kretsen
- Delade mappar ärver ofta breda behörigheter från orelaterade teamarbetsytor
- Nedladdade filer kan stanna kvar på personliga enheter på obestämd tid
- Versionshistorik mappar kanske inte rent mot styrelsemötesregistret
- Filåtkomstloggar kopplas sällan till dagordningspunkter, godkännanden eller beslut
02
Vad genuint säker delning kräver
Några specifika förmågor skiljer verklig dokumentsäkerhet från skenet av den.
Säker delning ska täcka hela dokumentlivscykeln: uppladdning, granskning, cirkulation, åtkomständring, mötesanvändning, bevarande och revisionsgranskning. Om ett verktyg bara skyddar nedladdningsögonblicket lämnar det stora styrningsfrågor obesvarade.
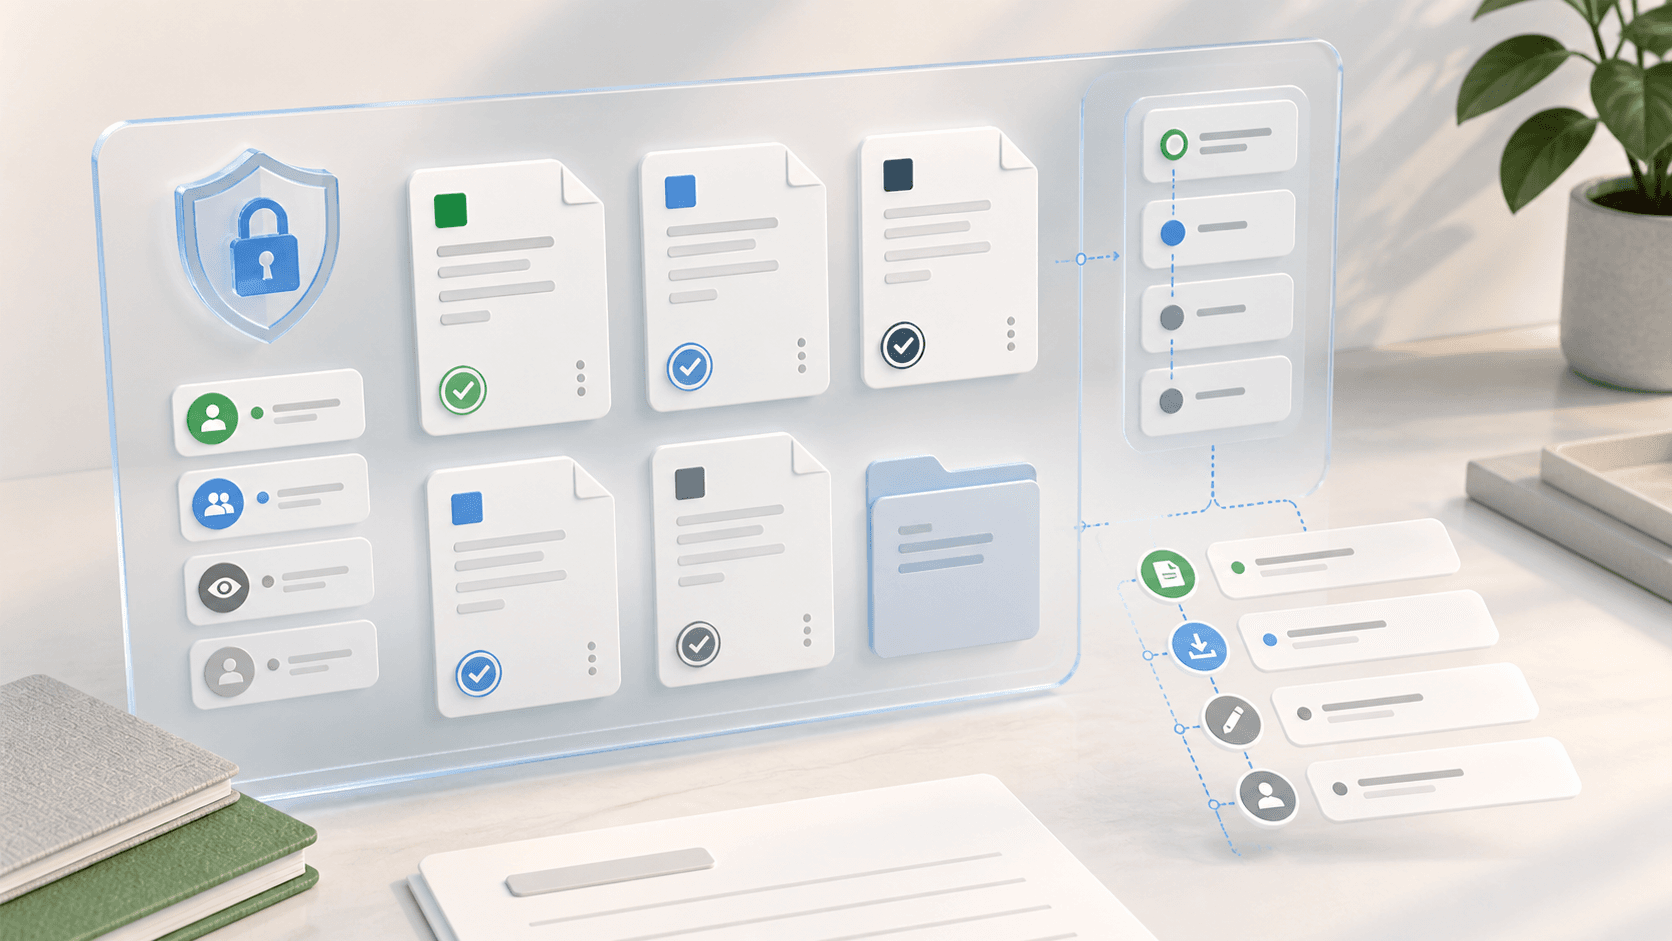
- Rollbaserade åtkomstkontroller knutna till varje ledamots faktiska behov av att veta
- Kryptering i vila och under överföring för allt lagrat material
- Ett revisionsspår över vem som visade, laddade ner eller skrev ut varje dokument
- Möjlighet att återkalla åtkomst till ett dokument efter att det delats
- Bevarandepolicyer så att material inte sparas på obestämd tid av misstag
- Tydliga länkar mellan dokument, dagordningspunkter, beslut och protokoll
Där BoardKite hjälper
BoardKite täcker den här listan direkt: rollbaserad åtkomst ner till dagordningspunkten, kryptering i vila med en nyckel per organisation plus TLS under överföring, en revisionslogg över vem som visade, laddade ner eller fick ändrad åtkomst, återkallelse på begäran, och varje dokument länkat tillbaka till sin dagordningspunkt, sitt beslut och sitt protokoll.
03
Åtkomstkontroller ska matcha styrelseroller
Säkerhet för styrelsedokument beror på mer än en privat länk. Ledamöter, kommittémedlemmar, chefer, observatörer, assistenter och gäster kan alla behöva olika åtkomstnivåer beroende på mötet och dagordningspunkten.
En stark styrelseportal låter administratörer ge åtkomst baserat på roll och kontext, inte bara mapptillhörighet. Det spelar roll när en kommitté ser ett dokument, en investerarobservatör ett annat, och en jävig ledamot ska frånträda en specifik diskussion.
- Fullvärdiga ledamöter kan nå ordinarie styrelsematerial
- Kommittémedlemmar kan nå kommittéspecifika paket
- Observatörer kan få utvalt material utan full rösträtt
- Assistenter kan förbereda material utan att se varje känsligt register
- Frånträden eller jäv kan begränsa åtkomst till specifika dagordningspunkter
Där BoardKite hjälper
BoardKites rollmodell är byggd för just detta — granulära organisations- och mötesroller låter administratörer ge ledamöter, kommittéer, observatörer och assistenter olika åtkomst, och ett frånträde eller jäv kan begränsas till en enda dagordningspunkt utan att hela styrelsens behörigheter omstruktureras.
04
Revisionsspår spelar roll efter att något ändrats
Revisionsspår är lätta att undervärdera tills en fråga dyker upp månader senare: vem såg ersättningspromemorian, när reviderades styrelsepaketet, eller vilken version stödde det godkända beslutet? Säker delning ska göra de svaren tillgängliga utan att rekonstruera händelser från inkorgar.
De mest användbara loggarna kopplar aktivitet till styrningsregistret. En nedladdningshändelse är hjälpsam; en nedladdningshändelse knuten till ett möte, en dagordningspunkt, en dokumentversion och en användarroll är mycket mer användbar under en efterlevnadsgranskning.
- Dokument uppladdat, ersatt, visat, nedladdat eller borttaget
- Behörighet beviljad, ändrad eller återkallad
- Styrelsepaket cirkulerat och reviderat
- Protokoll eller beslut godkända med stödjande material bifogat
- Bevarande-, raderings- eller legal hold-händelser fångade för granskning
Där BoardKite hjälper
Det är vad BoardKites revisionslogg är till för — säkerhetskänsliga åtgärder registreras med möte, dagordningspunkt och användarroll bifogade, så att en fråga som vem som såg ersättningspromemorian får ett direkt svar i stället för ett rekonstruktionsprojekt.
05
AI och transkription ställer nya säkerhetsfrågor
Moderna styrelseverktyg använder i ökande grad AI för att utarbeta dagordningar, sammanfatta transkriptioner och svara på frågor om tidigare beslut. De funktionerna kan spara tid, men de introducerar också en ny fråga: vilken leverantör behandlar konfidentiell styrelsedata, och under vilka kontroller?
Team som utvärderar säker dokumentdelning bör fråga om AI är valfritt, vilka leverantörer som stöds, om en kundkontrollerad leverantör kan användas, och om transkriptioner eller AI-utdata bevaras med samma säkerhetsställning som andra styrelseregister.
- Kan AI-funktioner inaktiveras eller begränsas av organisationspolicy?
- Kan organisationen välja AI-leverantör eller ta med sin egen?
- Är transkriptioner krypterade och behörighetsstyrda som andra styrelseregister?
- Är AI-genererade utkast tydligt åtskilda från godkända register?
- Visar revisionsspåret när AI eller transkription användes?
Där BoardKite hjälper
BoardKites svar: AI-leverantören är en er organisation uttryckligen konfigurerar — den hostade standarden, er egen nyckel eller en egenhostad modell — transkription är opt-in per möte via Recall.ai-pluginet eller en manuellt uppladdad transkription, och varje transkription krypteras i vila med er organisations nyckel så snart den anländer.
06
Utvärdera en styrelseportal för dokumentsäkerhet
När ni jämför verktyg, fråga direkt hur var och en av förmågorna ovan är implementerad, inte bara om leverantören påstår sig vara "säker". En portal som stödjer EU-dataresidens, granulära behörigheter och ett riktigt revisionsspår ger ett mycket tydligare svar än marknadsföringsspråk ensamt.
Använd ert eget styrelsepaket som testfall. Ladda upp ekonomi, en juridisk promemoria, en kommittérapport och en dagordning. Fråga sedan hur åtkomst, uppdateringar, nedladdningar, protokoll, godkännanden och eventuellt bevarande skulle fungera för varje dokument.
- Var lagras och behandlas data?
- Hur hanteras krypteringsnycklar?
- Kan åtkomst återkallas efter att ett styrelsepaket cirkulerats?
- Kan administratörer exportera revisionsbevis för ett möte eller dokument?
- Kan bevarandepolicyer skilja sig per dokumenttyp eller mötesregister?
- Hur redovisas underleverantörer, AI-leverantörer och transkriptionsleverantörer?
Där BoardKite hjälper
BoardKites svar: EU-regionhosting finns tillgängligt för dataresidenskrav, kryptering använder en nyckel per organisation, åtkomst kan återkallas när som helst, och underleverantörer — inklusive AI- och transkriptionsleverantörer — publiceras på en offentlig underleverantörssida snarare än redovisas endast på begäran.